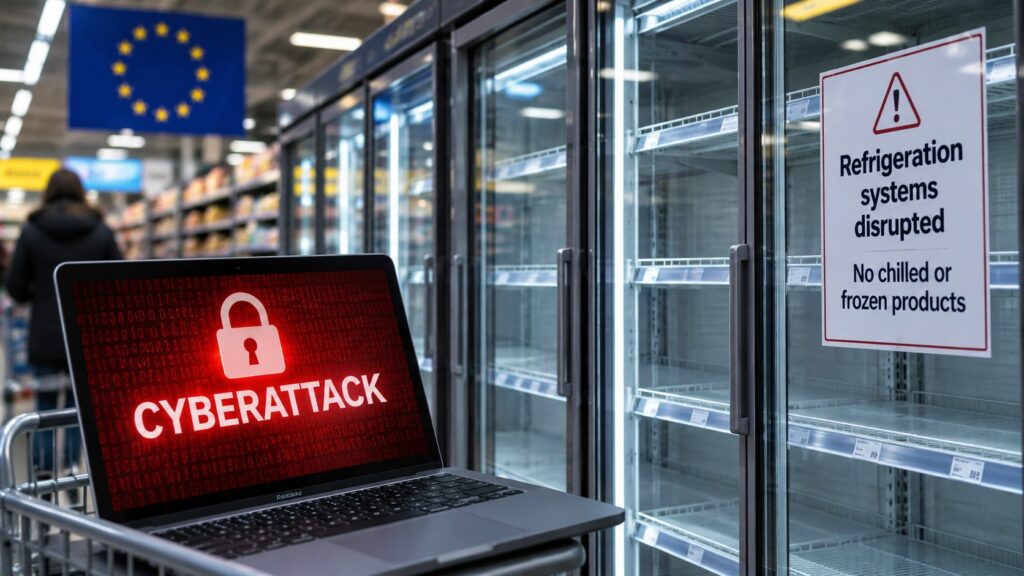
Plusieurs agences européennes de cybersécurité ont ouvert une enquête coordonnée à la suite d’une intrusion informatique d’un genre inédit visant les systèmes connectés de gestion thermique et de réfrigération de plusieurs chaînes de grande distribution à travers l’Union européenne. Selon les premiers éléments techniques recueillis par les enquêteurs, cette opération de sabotage numérique — dont le mode opératoire présente des similitudes marquées avec des collectifs de pirates informatiques liés à l’Iran — a permis aux attaquants de prendre le contrôle à distance d’automates industriels régulant la chaîne du froid dans des entrepôts logistiques et des supermarchés. Si une intervention rapide des équipes techniques a permis d’éviter une perte massive de denrées périssables, l’incident met en lumière la vulnérabilité critique des infrastructures civiles connectées au cœur du quotidien des Européens.
L’irruption de la guerre hybride dans la chaîne logistique alimentaire
Jusqu’à présent, les cyberattaques visant le secteur de la distribution relevaient principalement de la cybercriminalité financière, fondée sur le déploiement de rançongiciels destinés à paralyser les caisses ou à exfiltrer des données clients. L’opération détectée cette semaine marque un changement de nature stratégique : en ciblant directement les systèmes de contrôle industriel — appelés technologies opérationnelles — qui maintiennent la température des chambres froides, les assaillants ont cherché à provoquer une perturbation physique tangible de l’approvisionnement alimentaire et un sentiment d’insécurité au sein de la population.
Les experts en sécurité numérique soulignent que la numérisation accélérée des bâtiments commerciaux et des plateformes logistiques, souvent motivée par des objectifs d’efficacité énergétique et de maintenance prédictive, a multiplié les points d’entrée accessibles depuis Internet. Des équipements secondaires, tels que des capteurs thermiques ou des passerelles de télégestion insuffisamment cloisonnés du réseau central des entreprises, ont servi de porte d’accès vers des systèmes vitaux dont la défaillance aurait entraîné la destruction de milliers de tonnes de produits frais et pharmaceutiques.
La piste de groupes étatiques ou affiliés à Téhéran
L’attribution technique d’une cyberattaque demeure un exercice complexe, mais les signatures numériques relevées sur les serveurs compromis, les outils d’intrusion utilisés et les infrastructures de commande orientent les investigations vers des groupes activistes déjà impliqués dans des opérations d’influence et de déstabilisation attribuées à Téhéran. Dans un contexte international marqué par la persistance de fortes tensions géopolitiques au Moyen-Orient et par le durcissement des régimes de sanctions occidentaux, le cyberespace s’impose comme un terrain privilégié d’action asymétrique.
Pour les responsables européens du renseignement numérique, ce type d’action poursuit un double objectif : tester la résilience des défenses européennes face à des attaques sur des infrastructures non militaires et démontrer une capacité de nuisance à faible coût directement perceptible par les citoyens. Contrairement à une attaque contre un ministère ou une base militaire, la perturbation de la chaîne alimentaire touche immédiatement la vie quotidienne et amplifie l’écho médiatique et psychologique de l’opération.
L’urgence d’une mise en conformité des infrastructures critiques civiles
Cet incident relance avec acuité le débat sur l’application effective des directives européennes relatives à la résilience des entités critiques et à la cybersécurité des réseaux. Si les secteurs de l’énergie, des transports et de la finance ont considérablement renforcé leurs dispositifs de protection au cours des dernières années, la chaîne agroalimentaire et la grande distribution accusent encore d’importantes disparités de préparation, en particulier au niveau de leurs sous-traitants techniques chargés de la maintenance industrielle.
Les autorités européennes appellent désormais les opérateurs de la distribution à procéder à un audit immédiat de leurs équipements connectés, à isoler strictement leurs réseaux industriels et à renforcer les protocoles d’authentification des prestataires externes. Cette alerte rappelle qu’à l’ère de l’hyperconnexion, la souveraineté alimentaire européenne dépend désormais autant de la sécurité de ses lignes de code que de la solidité de ses filières agricoles et logistiques.